Từ 01/01/2026, khách sạn xử lý dữ liệu khách theo Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15 và Nghị định 356/2025/NĐ-CP. Dữ liệu cần để thực hiện đơn đặt phòng có thể xử lý mà không xin thêm sự đồng ý, thông báo lưu trú là nghĩa vụ theo Luật Cư trú; còn gửi ưu đãi qua email, Zalo thì cần sự đồng ý riêng, rõ ràng, lưu lại được và khách rút lại được. Từ 19/08/2026, Nghị định 330/2026/NĐ-CP quy định mức phạt cụ thể, chẳng hạn đánh dấu sẵn ô đồng ý bị phạt 30–50 triệu đồng với tổ chức.
Bài viết dành cho khách sạn, resort từ khoảng 20 phòng, kèm 12 việc nên làm.
Những văn bản nào đang áp dụng cho dữ liệu khách?
- Luật 91/2025/QH15: thông qua ngày 26/06/2025, hiệu lực từ 01/01/2026 (khoản 1 Điều 38).
- Nghị định 356/2025/NĐ-CP: ban hành ngày 31/12/2025, hiệu lực từ 01/01/2026; Nghị định 13/2023/NĐ-CP hết hiệu lực từ cùng ngày (Điều 42).
- Nghị định 330/2026/NĐ-CP: quy định xử phạt, hiệu lực từ 19/08/2026 (Điều 80).
Khách sạn đang xử lý những dữ liệu khách nào?
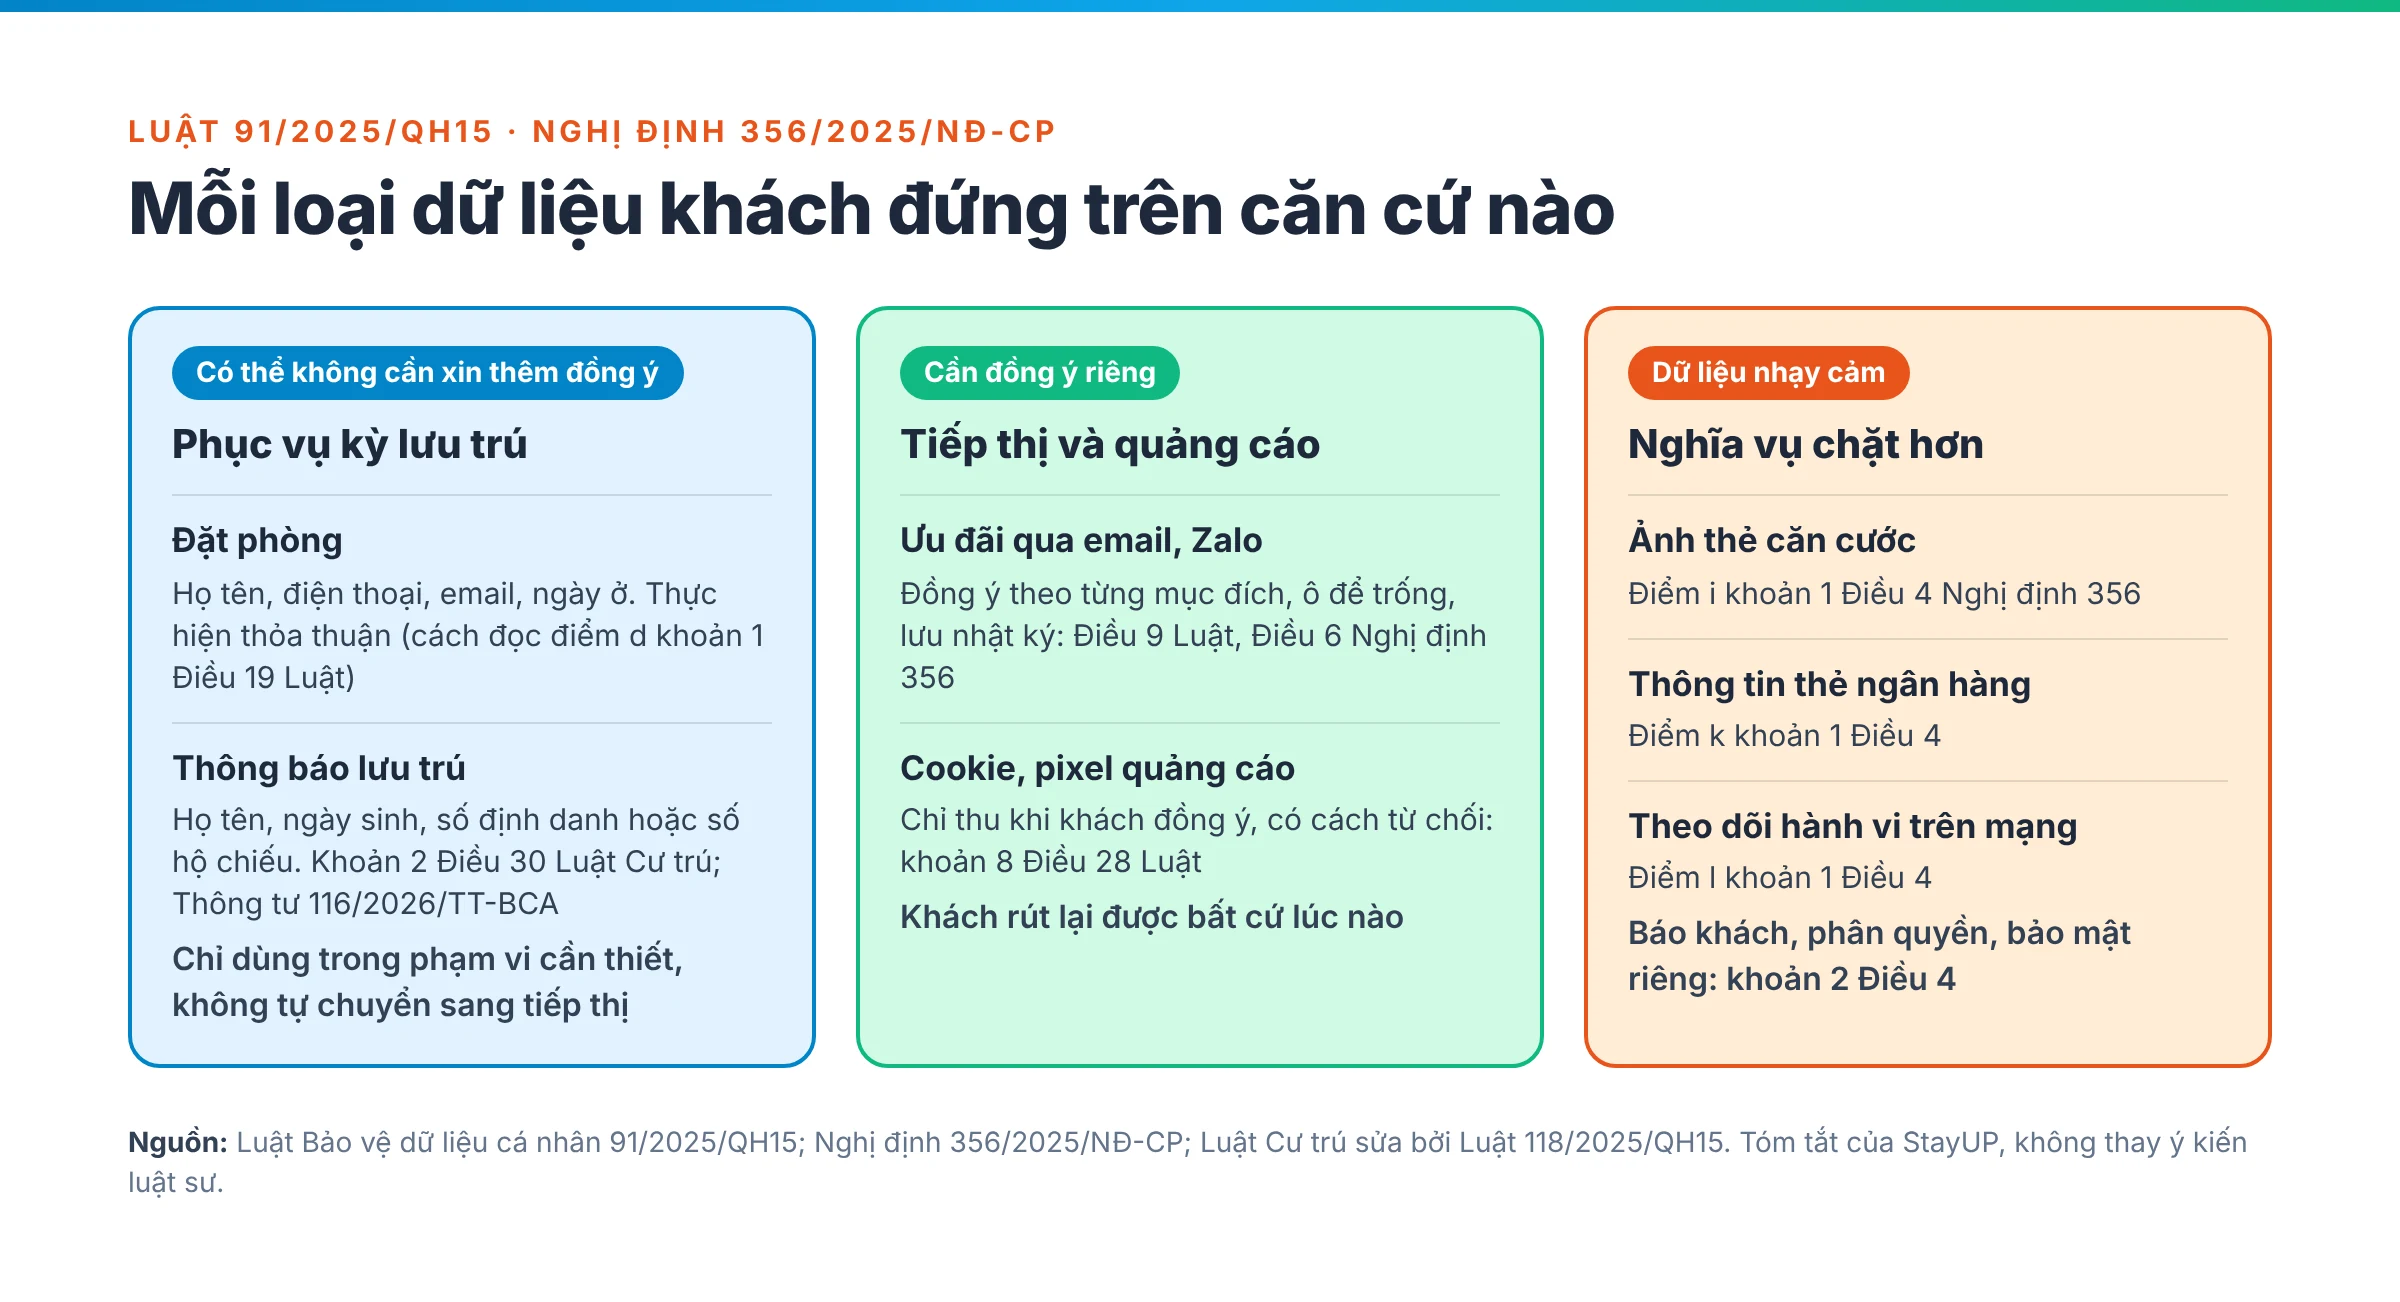
Nghị định 356 chia dữ liệu thành cơ bản (Điều 3) và nhạy cảm (Điều 4); nhóm nhạy cảm kéo theo nghĩa vụ chặt hơn.
| Dữ liệu | Ví dụ | Nhóm | Căn cứ, lưu ý |
|---|---|---|---|
| Đặt phòng | Họ tên, số điện thoại, email, ngày ở | Cơ bản | Có thể dựa vào thực hiện thỏa thuận (điểm d khoản 1 Điều 19 Luật) |
| Thông báo lưu trú | Họ tên, ngày sinh, số định danh hoặc số hộ chiếu | Cơ bản | Điều 30 Luật Cư trú, sửa bởi Luật 118/2025/QH15; Thông tư 116/2026/TT-BCA |
| Ảnh giấy tờ | Ảnh thẻ căn cước, căn cước công dân | Nhạy cảm (điểm i khoản 1 Điều 4) | Nếu lưu: báo khách, giới hạn người xem |
| Thanh toán | Thông tin thẻ ngân hàng | Nhạy cảm (điểm k) | Nên để cổng thanh toán giữ |
| Tiếp thị | Email, số điện thoại, Zalo nhận ưu đãi | Cơ bản | Sự đồng ý riêng (Điều 9 Luật) |
| Hành vi trên website | Cookie, pixel quảng cáo | Có thể là nhạy cảm (điểm l) | Sự đồng ý (khoản 8 Điều 28 Luật) |
Đã lưu ảnh căn cước là đang xử lý dữ liệu nhạy cảm: phải báo cho khách biết (khoản 4 Điều 6 Nghị định 356; điểm h khoản 1 Điều 43 Nghị định 330) và có quy định phân quyền, quy trình, biện pháp bảo mật riêng (khoản 2 Điều 4).
Khi nào khách sạn không cần xin sự đồng ý?
Khi việc xử lý thuộc một trường hợp ở khoản 1 Điều 19 Luật. Văn bản nêu, trong số đó, việc "thực hiện thỏa thuận của chủ thể dữ liệu cá nhân với cơ quan, tổ chức, cá nhân có liên quan theo quy định của pháp luật" (điểm d) và "trường hợp khác theo quy định của pháp luật" (điểm đ). Luật không gọi tên đơn đặt phòng hay thông báo lưu trú: xếp đơn đặt phòng vào điểm d và nghĩa vụ thông báo lưu trú vào điểm đ là cách đọc văn bản. Cần ý kiến chắc chắn cho trường hợp của mình thì hỏi luật sư.
Giới hạn đi kèm: theo nguyên tắc đúng phạm vi, mục đích (khoản 2 Điều 3), dữ liệu thu để giữ phòng không tự động được dùng để gửi khuyến mãi, và khách sạn vẫn phải có quy trình, biện pháp bảo vệ, đánh giá rủi ro, kênh nhận phản ánh (khoản 2 Điều 19).
Xin sự đồng ý của khách thế nào cho đúng?
Sự đồng ý chỉ có hiệu lực khi khách tự nguyện và biết rõ loại dữ liệu, mục đích, bên kiểm soát dữ liệu, quyền và nghĩa vụ của mình (khoản 2 Điều 9 Luật).
- Từng mục đích một: đồng ý nhận ưu đãi tách khỏi việc đặt phòng, không buộc khách đồng ý mục đích khác mới cho đặt (điểm a, b khoản 4 Điều 9).
- Ô chọn để trống: cấm mặc định đồng ý hay chỉ dẫn gây nhầm (khoản 3 Điều 6 Nghị định 356); im lặng không phải là đồng ý (điểm d khoản 4 Điều 9 Luật).
- Kiểm chứng được: xin qua văn bản, cuộc gọi ghi âm, tin nhắn, email hoặc website (khoản 1 Điều 6 Nghị định 356); khách sạn lưu lại và chịu trách nhiệm chứng minh (khoản 2 Điều 6).
- Rút lại được: bằng văn bản, kể cả dạng điện tử (khoản 2 Điều 10 Luật).
Câu đồng ý trên form đặt phòng có thể viết:
[ ] Tôi đồng ý để Công ty [tên pháp nhân] (khách sạn [tên]) dùng email, số điện thoại vừa nhập để gửi ưu đãi qua email và Zalo. Tôi có thể ngừng nhận bất cứ lúc nào qua đường dẫn cuối email hoặc nhắn "Ngừng" tới Zalo OA.
Gửi ưu đãi qua email và Zalo cần điều kiện gì?
Cần sự đồng ý trước của người nhận cho mục đích tiếp thị (Điều 9 Luật) và cách để họ từ chối nhận; khoản 4 Điều 28 Luật còn yêu cầu việc dùng dữ liệu cá nhân để quảng cáo tuân thủ quy định chống tin nhắn rác, thư điện tử rác. Ở nhóm quy định đó, Nghị định 330 phạt việc gửi thư điện tử, tin nhắn quảng cáo khi chưa được người nhận đồng ý, không lưu thông tin đăng ký nhận và yêu cầu từ chối tối thiểu 01 năm, không có đủ hình thức từ chối nhận (điểm a khoản 1, điểm b khoản 2, điểm a khoản 5 Điều 37). Văn bản không nói rõ tin Zalo OA, ZNS có thuộc "tin nhắn quảng cáo" của nhóm này hay không; cách an toàn là áp cùng chuẩn: có đồng ý, có lối hủy, lưu nhật ký.
- Zalo: ZNS (nay Zalo gọi là ZBS Template Message) chỉ gửi tới người đã có giao dịch với doanh nghiệp, theo mẫu Zalo duyệt trước, chia ba nhóm: Tag 1 giao dịch, Tag 2 chăm sóc khách hàng, Tag 3 hậu mãi, khuyến mãi (quy định kiểm duyệt mẫu của Zalo). Khách sạn dùng ZNS cho xác nhận đặt phòng, nhắc trước ngày đến, hướng dẫn nhận phòng, cảm ơn, xin đánh giá; ưu đãi chỉ gửi cho khách đã đồng ý nhận tiếp thị, qua Zalo OA, email hoặc ZNS Tag 3 (xem Zalo ZNS cho khách sạn). Văn bản không nói lượt quan tâm OA thay được sự đồng ý theo Điều 9, nên khi mời khách quan tâm OA, hãy xin đồng ý nhận ưu đãi rõ ràng.
- Khách đặt qua OTA: dữ liệu OTA chuyển sang là để phục vụ kỳ lưu trú; muốn gửi ưu đãi, khách sạn tự xin đồng ý khi nhận phòng hoặc qua mã QR Zalo OA tại quầy, như kịch bản trong bài marketing automation cho khách sạn.
- Quảng cáo bám đuổi: chỉ thu dữ liệu qua theo dõi website khi khách đồng ý, có cách từ chối, có thời hạn lưu (khoản 8 Điều 28 Luật), thường làm bằng bảng chọn cookie hiện trước khi pixel quảng cáo chạy.
Lưu trữ và chia sẻ với OTA, PMS, nhà cung cấp phần mềm thế nào?
Khách sạn quyết định mục đích và phương tiện xử lý dữ liệu khách nên là bên kiểm soát dữ liệu (khoản 7 Điều 2 Luật); PMS, booking engine, CRM, dịch vụ email, đám mây xử lý theo yêu cầu của khách sạn qua hợp đồng là bên xử lý (khoản 8).
- Hợp đồng trước, dữ liệu sau: bên xử lý chỉ nhận dữ liệu khi đã có hợp đồng (điểm a khoản 2 Điều 37 Luật), nêu mục đích, loại dữ liệu, thời hạn xử lý và xóa, trách nhiệm bảo vệ, phối hợp khi vi phạm (khoản 1 Điều 7 Nghị định 356).
- Đám mây: dữ liệu phải được mã hóa khi lưu và khi truyền, phân quyền truy cập nghiêm ngặt (khoản 4 Điều 12 Nghị định 356).
- Nội bộ: có quy trình kiểm soát chia sẻ giữa các bộ phận, chống nhân viên chia sẻ trái phép ra ngoài (khoản 4 Điều 7 Nghị định 356).
- Máy chủ, nền tảng ở nước ngoài: thuộc diện chuyển dữ liệu xuyên biên giới (điểm a, c khoản 1 Điều 20 Luật), phải lập hồ sơ đánh giá tác động và gửi cơ quan chuyên trách trong 60 ngày kể từ lần chuyển đầu tiên (khoản 2 Điều 20), trừ trường hợp miễn ở khoản 6 Điều 20 Luật và khoản 3 Điều 17 Nghị định 356; có được miễn không, cần luật sư xem.
- Thời hạn lưu: chỉ lưu trong thời gian phù hợp mục đích, trừ khi luật khác quy định (khoản 3 Điều 3 Luật); xóa bằng biện pháp an toàn (khoản 3 Điều 14).
Khách có những quyền gì và khách sạn phải trả lời trong bao lâu?
Khách có quyền được biết, rút lại đồng ý, xem, chỉnh sửa, xóa, hạn chế, phản đối xử lý, khiếu nại, đòi bồi thường (khoản 1 Điều 4 Luật). Khách sạn cần quy trình, biểu mẫu và đúng thời hạn (Điều 5 Nghị định 356):
| Yêu cầu | Phản hồi | Thực hiện | Nếu cần bên xử lý làm | Gia hạn 01 lần, tối đa |
|---|---|---|---|---|
| Rút lại đồng ý, hạn chế, phản đối | 02 ngày làm việc | 15 ngày | 20 ngày | 15 ngày |
| Xem, chỉnh sửa, cung cấp | 02 ngày làm việc | 10 ngày | 15 ngày | 10 ngày |
| Xóa | 02 ngày làm việc | 20 ngày | 30 ngày | 20 ngày |
Yêu cầu xóa không thực hiện với các trường hợp ở Điều 19; không xóa được vì lý do chính đáng thì báo khách (khoản 2, khoản 5 Điều 14 Luật).
Khi lộ dữ liệu khách, khách sạn phải làm gì?
Báo cơ quan chuyên trách bảo vệ dữ liệu cá nhân thuộc Bộ Công an chậm nhất 72 giờ kể từ khi phát hiện nếu vi phạm có thể xâm phạm tính mạng, sức khỏe, danh dự, nhân phẩm, tài sản của khách hoặc an ninh, trật tự, và lập biên bản (khoản 1, khoản 2 Điều 23 Luật). Bên xử lý, như nhà cung cấp phần mềm, phát hiện vi phạm phải báo kịp thời cho khách sạn (khoản 1 Điều 23). Thông báo theo Mẫu số 08, nêu hành vi, loại và số lượng dữ liệu, hậu quả, biện pháp khắc phục (Điều 28 Nghị định 356).
Khách sạn có phải lập hồ sơ đánh giá tác động và cử người phụ trách?
Tùy quy mô và loại dữ liệu. Bên kiểm soát phải lập hồ sơ đánh giá tác động xử lý dữ liệu, gửi cơ quan chuyên trách trong 60 ngày từ ngày đầu xử lý (khoản 1 Điều 21 Luật), cập nhật khi thay đổi (Điều 22), và chỉ định bộ phận, nhân sự bảo vệ dữ liệu hoặc thuê dịch vụ (khoản 2 Điều 33); nhân sự phải đáp ứng điều kiện ở khoản 2 Điều 13 Nghị định 356.
Doanh nghiệp nhỏ, khởi nghiệp được chọn làm hoặc không ba nghĩa vụ này trong 05 năm từ 01/01/2026; hộ kinh doanh, doanh nghiệp siêu nhỏ không phải làm (khoản 2, 3 Điều 38 Luật). Miễn trừ không áp dụng nếu doanh nghiệp kinh doanh dịch vụ xử lý dữ liệu, trực tiếp xử lý dữ liệu nhạy cảm, hoặc đã xử lý dữ liệu của từ 100 nghìn người trở lên tính cộng dồn (Điều 41 Nghị định 356). Hồ sơ chuyển dữ liệu xuyên biên giới (Điều 20) không nằm trong diện miễn này. Lưu ảnh căn cước, thông tin thẻ có thể bị coi là trực tiếp xử lý dữ liệu nhạy cảm; văn bản chưa giải thích cụm này, nên hỏi luật sư trước khi dựa vào miễn trừ.
Mức phạt theo Nghị định 330/2026 là bao nhiêu?
Với các hành vi trong bảng, tổ chức bị phạt 20–80 triệu đồng mỗi hành vi; mức tối đa là 03 tỷ đồng, trừ mua bán dữ liệu và chuyển dữ liệu xuyên biên giới có cách tính riêng (khoản 4 Điều 7). Nhóm chống thư rác ghi mức cá nhân, tổ chức gấp đôi (khoản 1 Điều 7).
| Hành vi | Điều khoản | Mức phạt tổ chức |
|---|---|---|
| Đánh dấu sẵn ô đồng ý; không tách mục đích; không lưu nhật ký đồng ý; không báo khách dữ liệu nhạy cảm đang được xử lý | Điểm c, e, g, h khoản 1 Điều 43 | 30–50 triệu đồng |
| Coi im lặng là đồng ý | Điểm b khoản 2 Điều 43 | 50–70 triệu đồng |
| Thu thập sai mục đích hoặc không có đồng ý trước | Khoản 1, 4 Điều 48 | 30–50 triệu đồng; dữ liệu nhạy cảm 50–80 triệu đồng |
| Dùng ngoài mục đích; lưu quá thời gian cần thiết | Điểm a, c khoản 1 Điều 39 | 20–40 triệu đồng |
| Trễ hạn thực hiện yêu cầu của khách | Khoản 3 Điều 44 | 30–40 triệu đồng |
| Báo cáo sự cố chậm hơn 72 giờ | Khoản 3 Điều 54 | 40–60 triệu đồng |
| Gửi email, tin nhắn quảng cáo khi chưa được đồng ý | Điểm a khoản 1 Điều 37 | 20–40 triệu đồng (gấp đôi mức cá nhân) |
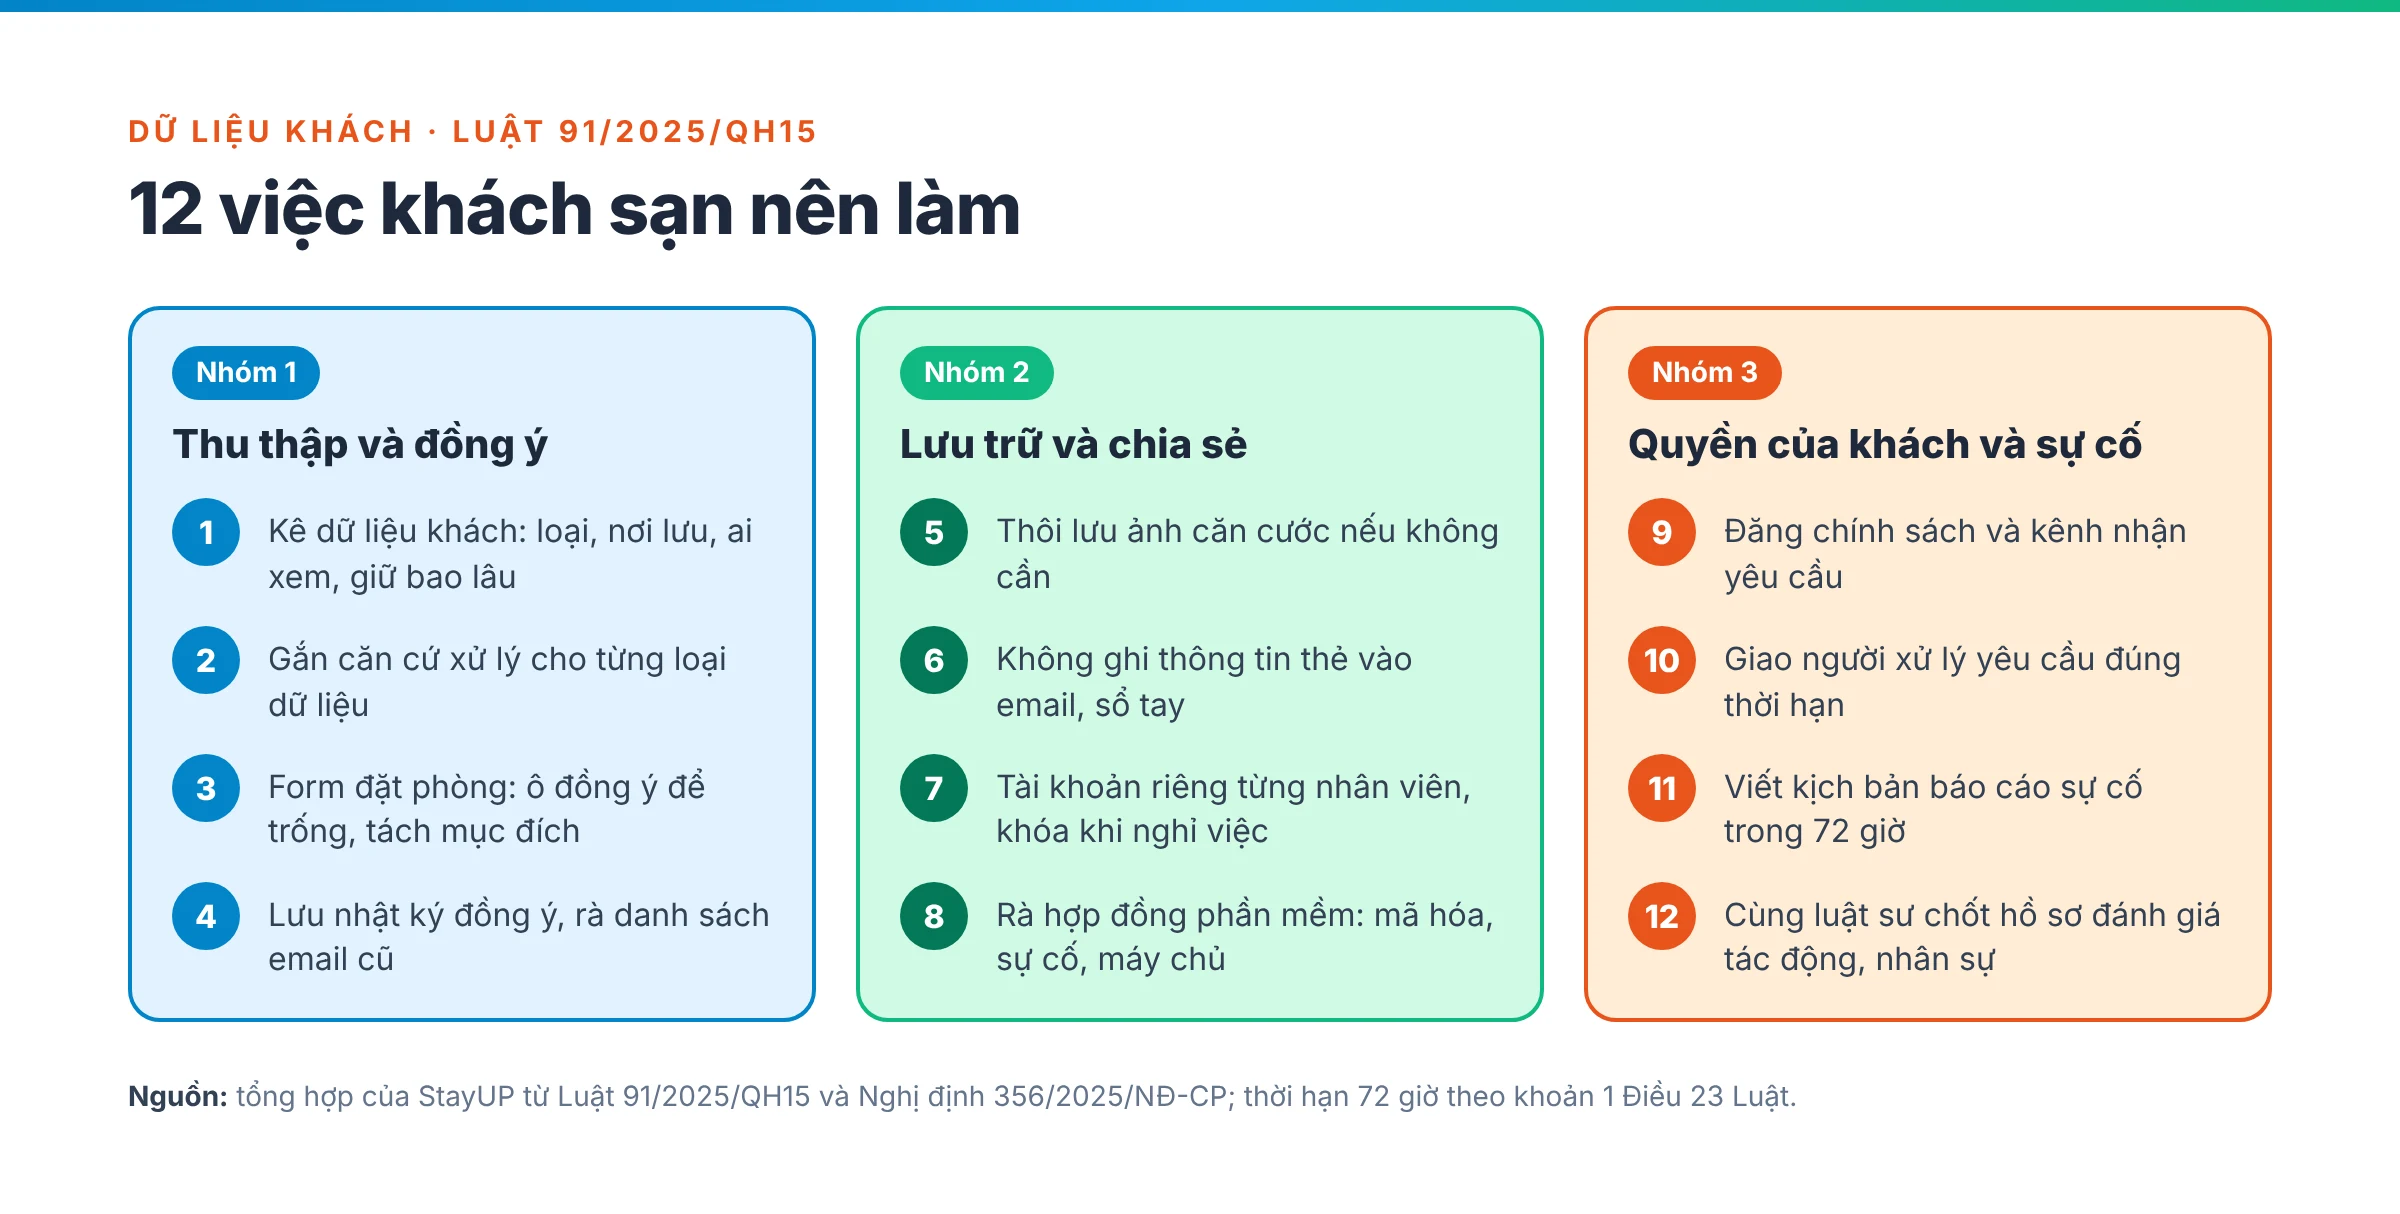
Bắt đầu từ đâu: 12 việc khách sạn nên làm
- Kê dữ liệu khách: loại, nơi lưu, ai xem, giữ bao lâu.
- Gắn căn cứ xử lý cho từng loại dữ liệu.
- Sửa form đặt phòng, form website: ô đồng ý tiếp thị để trống, tách mục đích.
- Lưu nhật ký đồng ý; đối chiếu nguồn gốc danh sách email cũ.
- Thôi lưu ảnh căn cước nếu không cần; nếu vẫn chụp, báo khách.
- Không ghi thông tin thẻ vào email, sổ tay, tin nhắn.
- Tài khoản riêng từng nhân viên, khóa ngay khi nghỉ việc.
- Rà hợp đồng phần mềm: mã hóa, báo sự cố, xóa dữ liệu, nơi đặt máy chủ.
- Đăng chính sách bảo vệ dữ liệu cá nhân và kênh nhận yêu cầu.
- Giao người xử lý yêu cầu của khách đúng thời hạn.
- Viết kịch bản sự cố 72 giờ.
- Cùng luật sư quyết định hồ sơ đánh giá tác động và nhân sự bảo vệ dữ liệu.
Bản Checklist dữ liệu khách, email và Zalo ZNS 24 điểm đi sâu hơn; cách lưu sự đồng ý trên hồ sơ khách có trong bài CRM khách sạn và hợp nhất hồ sơ khách theo số điện thoại; các bài cùng chủ đề ở mục CRM và chăm sóc khách.
Khi chọn website, booking engine hay CRM, hãy hỏi mọi nhà cung cấp, kể cả StayUP: ô đồng ý có tách theo kênh và lưu nhật ký không, máy chủ đặt ở đâu, dữ liệu có mã hóa không, hết hợp đồng thì trả và xóa dữ liệu thế nào. Đó cũng là các câu chúng tôi trả lời khi tư vấn CRM và Marketing Hub của StayCMS; bạn có thể đặt lịch trao đổi.
Bài viết tóm tắt văn bản pháp luật, không phải tư vấn pháp lý. Với trường hợp cụ thể, hãy hỏi luật sư.
Câu hỏi thường gặp
Khách sạn có được chụp căn cước công dân của khách không?
Luật 91/2025/QH15 và Nghị định 356/2025/NĐ-CP không có điều khoản cấm khách sạn chụp giấy tờ, nhưng ảnh thẻ căn cước, căn cước công dân là dữ liệu nhạy cảm (điểm i khoản 1 Điều 4 Nghị định 356), kéo theo nghĩa vụ báo khách và bảo mật chặt hơn. Thông báo lưu trú chỉ cần số định danh cá nhân hoặc số hộ chiếu (khoản 2 Điều 30 Luật Cư trú), và Thông tư 116/2026/TT-BCA dùng chữ "xuất trình" giấy tờ hoặc thông tin trên VNeID (điểm a khoản 3 Điều 14), không nói tới việc chụp, lưu ảnh giấy tờ. Riêng việc giữ thẻ, Luật Căn cước số 26/2023/QH15 cấm giữ thẻ căn cước trái quy định của pháp luật (khoản 2 Điều 7).
Danh sách email khách cũ có phải xin đồng ý lại không?
Hoạt động xử lý đang thực hiện mà khách đã đồng ý theo Nghị định 13/2023/NĐ-CP trước 01/01/2026 thì tiếp tục, không phải xin lại (khoản 1 Điều 39 Luật). Danh sách gom từ đơn đặt phòng mà chưa có bước đồng ý nhận tin thì khó chứng minh, mà trách nhiệm chứng minh thuộc về khách sạn (khoản 2 Điều 6 Nghị định 356). Cách thận trọng là tạm ngừng gửi ưu đãi cho nhóm này và xin đồng ý ở lần đặt phòng hoặc nhận phòng kế tiếp.
Lễ tân gửi danh sách khách qua Zalo cá nhân có sao không?
Tổ chức phải có quy trình kiểm soát chia sẻ dữ liệu và biện pháp chống nhân sự chia sẻ trái phép với bên thứ ba (khoản 4 Điều 7 Nghị định 356); thiếu quy trình này bị phạt 20–30 triệu đồng (điểm b khoản 1 Điều 52 Nghị định 330). Nên dùng hệ thống có phân quyền thay cho tài khoản cá nhân.